Agents IA autonomes : pourquoi la supervision humaine reste une obligation légale, pas une option
Avec l'arrivée massive d'agents IA dans les logiciels d'entreprise, une question de gouvernance devient centrale : jusqu'où un agent peut-il agir sans validation humaine, légalement ?
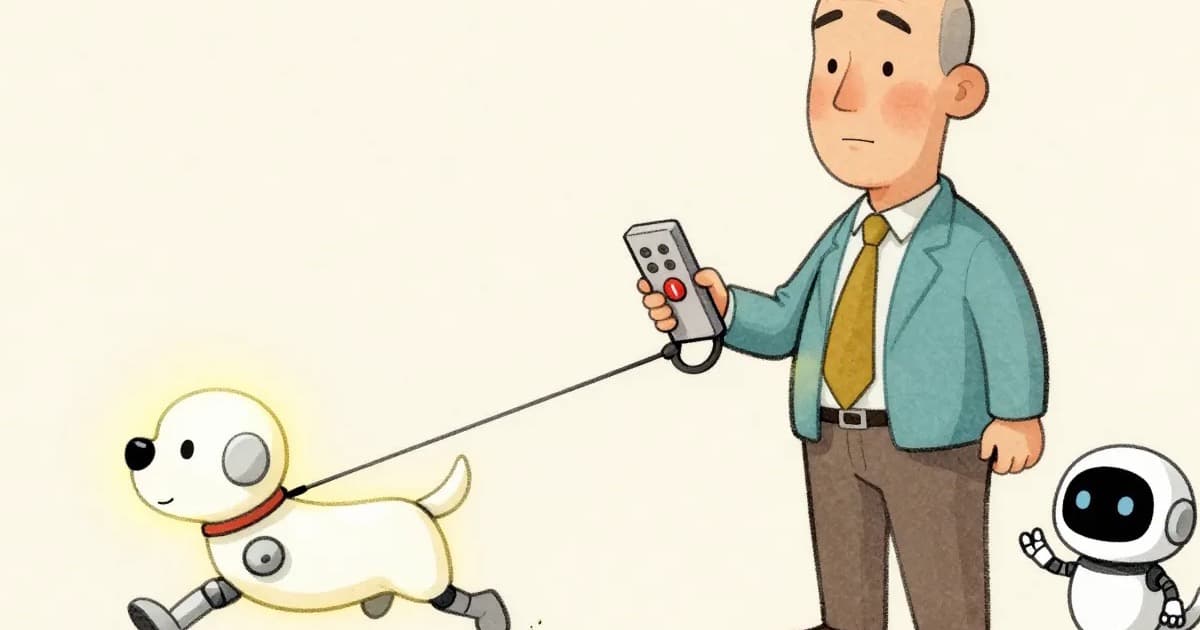
L'arrivée massive d'agents IA dans les logiciels d'entreprise, portée par une accélération que Gartner chiffre à 40 % des applications professionnelles d'ici fin 2026, pose une question de gouvernance encore peu traitée par les PME, jusqu'où un agent peut-il agir seul, sans validation humaine, sans exposer l'entreprise à un risque juridique ou opérationnel. La réponse n'est pas affaire d'appréciation personnelle, elle relève déjà, en partie, d'une obligation légale.
L'AI Act impose, pour les systèmes à haut risque en particulier, des mesures de contrôle humain effectif. Cette exigence ne se limite pas à une déclaration d'intention, elle suppose concrètement qu'une personne comprenne les capacités réelles du système utilisé, puisse surveiller son fonctionnement de façon continue, et dispose de la capacité d'intervenir ou d'interrompre son action si un comportement anormal ou préjudiciable est détecté. Un agent IA totalement livré à lui-même, sans aucun point de contrôle identifiable, ne satisfait pas cette exigence, même lorsqu'il fonctionne correctement la plupart du temps.
Toutes les actions d'un agent IA ne présentent pas le même niveau de risque, et l'exigence de supervision doit être proportionnée à ce risque plutôt qu'appliquée uniformément. Un agent qui reformule un document interne à usage strictement personnel présente un risque limité. Un agent qui engage l'entreprise auprès d'un tiers, envoi d'un e-mail commercial, confirmation d'une commande, réponse à une réclamation client, mérite un point de supervision explicite, même lorsque cet usage ne relève pas formellement du régime le plus strict des systèmes à haut risque de l'AI Act.
La confusion la plus fréquente sur ce sujet consiste à opposer supervision humaine et validation systématique de chaque action individuelle. Exiger une validation humaine avant chaque action annulerait purement et simplement le bénéfice de l'automatisation recherché par l'entreprise. La supervision humaine, telle qu'elle est attendue, repose plutôt sur des seuils d'alerte, un échantillonnage régulier des actions réalisées pour vérifier leur conformité, et surtout la capacité réelle et immédiate d'interrompre l'agent si un comportement anormal est détecté, plutôt que sur un contrôle exhaustif et systématique de chaque action prise individuellement.
L'élément le plus concret qu'une PME puisse mettre en place dès maintenant consiste à définir explicitement, pour chaque agent activé dans ses logiciels, deux catégories d'actions, celles que l'agent peut réaliser seul sans intervention, et celles qui nécessitent une validation humaine avant exécution. Cette distinction, souvent absente des paramètres par défaut proposés par les éditeurs de logiciels, réduit considérablement le risque juridique et opérationnel, et peut généralement être configurée directement dans les réglages du logiciel concerné.
En cas d'erreur commise par un agent autonome, préjudiciable à un client ou à un tiers, l'entreprise reste responsable, exactement comme pour toute décision automatisée classique. L'absence de point de supervision identifiable aggrave sensiblement la situation en cas de litige, en révélant une gouvernance insuffisante plutôt qu'un incident isolé malgré des contrôles pourtant en place. C'est cette différence, entre un incident survenu malgré un dispositif de contrôle documenté et une absence totale de dispositif, qui pèse le plus lourd devant un juge ou un régulateur.
Une PME sans expertise juridique interne ne doit pas se laisser décourager par l'ampleur apparente de cette obligation. L'approche la plus réaliste consiste à commencer simplement, une liste écrite des actions autorisées sans validation et de celles qui l'exigent, révisée après les premières semaines d'usage réel une fois que les zones de risque effectives sont mieux identifiées, plutôt qu'à chercher à produire d'emblée un cadre juridique exhaustif et parfait qui retarderait indéfiniment la mise en service.
C'est ce que l'étape de cadrage doit intégrer pour chaque agent IA activé, une définition explicite de son périmètre d'action autonome et des points de contrôle humain associés, avant sa mise en service effective plutôt qu'après un premier incident. La supervision humaine des agents autonomes n'est pas un frein à leur adoption, c'est la condition qui permet de les adopter sans en subir les conséquences les moins prévisibles. Si vous souhaitez en parler, contactez-moi.
Questions fréquentes
L'AI Act impose-t-il une obligation générale de supervision humaine des systèmes d'IA ?
Oui, pour les systèmes à haut risque en particulier, l'AI Act impose des mesures de contrôle humain effectif, permettant à une personne de comprendre les capacités du système, de surveiller son fonctionnement, et d'intervenir ou d'interrompre son action si nécessaire.
Un agent IA qui envoie automatiquement des e-mails à des clients relève-t-il de cette exigence ?
Cela dépend du contexte et des conséquences possibles de l'action. Un agent qui engage l'entreprise dans une communication commerciale, une confirmation de commande ou une réponse à réclamation mérite un point de supervision, même hors du régime strict des systèmes à haut risque.
Quelle différence pratique entre supervision humaine et validation humaine systématique ?
La supervision humaine n'exige pas de valider chaque action une par une, ce qui annulerait le bénéfice de l'automatisation, mais suppose un contrôle réel, des seuils d'alerte, un échantillonnage de vérification, et la capacité d'interrompre l'agent si un comportement anormal est détecté.
Une PME doit-elle définir précisément le périmètre d'action de ses agents IA ?
Oui, c'est l'élément le plus concret à mettre en place. Définir explicitement quelles catégories d'actions un agent peut réaliser seul, et lesquelles nécessitent une validation humaine avant exécution, réduit considérablement le risque juridique et opérationnel.
Que se passe-t-il si un agent IA autonome commet une erreur préjudiciable à un client ?
L'entreprise reste responsable de cette erreur, comme pour toute décision automatisée. L'absence de point de supervision identifiable aggrave la situation en cas de litige, en démontrant une gouvernance insuffisante plutôt qu'un incident isolé malgré des contrôles existants.
Cette exigence de supervision ralentit-elle les gains de productivité promis par les agents IA ?
Marginalement, si elle est bien conçue. Un contrôle par échantillonnage ou par seuil d'alerte, plutôt qu'une validation systématique de chaque action, préserve l'essentiel du gain de temps tout en maintenant un filet de sécurité réel.
Comment une PME sans expertise juridique interne aborde-t-elle cette obligation de supervision ?
En commençant simple, une liste écrite des actions autorisées sans validation et de celles qui l'exigent, révisée après les premières semaines d'usage réel, plutôt qu'en cherchant à produire d'emblée un cadre juridique exhaustif et parfait.
À quelle étape d'un projet IA faut-il définir les points de supervision des agents ?
L'étape Cadrage doit inclure, pour chaque agent IA activé, une définition explicite de son périmètre d'action autonome et des points de contrôle humain associés, avant sa mise en service effective.